

Important
 ** Matrice Officielle Debian —
Debian 12 (Bookworm) · Debian 13 (Trixie) · Debian 14 (Forky)**
- Sources Officielles Debian.org (
opensearch) :Bookworm (12):Stable-12·Trixie (13 — Stable):Stable-13·Forky (14 — Next-Gen):2.4.1+dfsg-2 - Références Officielles : Paquet Debian Trixie (
default-jre-headless) · Paquet Debian Forky (default-jre-headless) · Documentation Officielle Debian - Note d'Ingénierie (Divergence 13 vs 14) : Sous Debian 13 (Trixie) et Debian 14 (Forky),
/etc/sysctl.confmonolithique est déprécié au profit de fichiers modulaires dans/etc/sysctl.d/99-*.confchargés parsysctl --system.
 Afficher les Encarts Ligne de Commande : Debian 13 (Trixie — Stable) vs Debian 14 (Forky — Next-Gen)

# Debian 13 (Trixie) — Depot GPG en /etc/apt/keyrings/ & suivi systemd :
sudo install -m 0755 -d /etc/apt/keyrings
sudo systemctl status graylog-server && sudo journalctl -u graylog-server -n 50
# Debian 14 (Forky) — Format DEB822 (/etc/apt/sources.list.d/graylog.sources) & vm.max_map_count :
echo 'vm.max_map_count=262144' | sudo tee /etc/sysctl.d/99-opensearch.conf && sudo sysctl --system
Tip
 Guide de Lecture & Progression par Niveau (Graylog)
- Rôle de la brique : Graylog est une plateforme centralisée de gestion et d'analyse de journaux (SIEM / Log Management) articulée autour de trois composants : MongoDB (configuration et métadonnées), OpenSearch (indexation et recherche temps réel) et Graylog Server (ingestion Syslog/GELF, normalisation et alertes).
- Parcours recommandé : Niveau 1 (Fondamentaux & Installation initiale) pour déployer une base saine → Niveau 2 (Configuration & Intégration) → Niveau 3 (Haute Disponibilité, Durcissement & Exploitation).
 Synthèse d'Architecture, Standards Officiels & Diagnostic (Niveau 1 : Fondamentaux · Niveau 2 : Repères · Niveau 3 : Diagnostic)
- Niveau 1 — Fondamentaux & Principe d'Architecture : Graylog est une plateforme centralisée de gestion et d'analyse de journaux (SIEM / Log Management) articulée autour de trois composants : MongoDB (configuration et métadonnées), OpenSearch (indexation et recherche temps réel) et Graylog Server (ingestion Syslog/GELF, normalisation et alertes).
- Niveau 2 — Repères Officiels (Ports IANA, Fichiers Debian & Commandes de Validation) : Ports standards :
TCP 9000(Web UI & API REST Graylog) ·UDP/TCP 5140ou1514(Inputs Syslog/GELF) ·TCP 9200(OpenSearch local) ·TCP 27017(MongoDB local) | Fichier clé :/etc/graylog/server/server.conf. - Niveau 3 — Diagnostic d'Incidents & Ingénierie Avancée : Diagnostic & Architecture : Le démarrage de
graylog-serverrequiert quemongod.serviceetopensearch.servicesoient actifs et que les paramètrespassword_secretetroot_password_sha2soient définis. La déportation temps réel des journaux vers un puits isolé est une exigence fondamentale (ANSSI) pour préserver les preuves d'audit en cas de compromission d'un serveur. - Sources de Vérité Officielles Éditeurs & Standards : Documentation Officielle Graylog · Documentation Officielle OpenSearch · Recommandations ANSSI Journalisation
- Livres Blancs & 67 Podcasts Audio R&D : Portail 0xCyberLiTech · Livre Blanc SOC Cockpit v5.5 · Livre Blanc JARVIS Mark-VII · Blueprint Logiciel & Matériel RTX 5080


| Catégorie | Sujet | Accès |
|---|---|---|
| Installation | Installation & configuration de Graylog sur Debian 12 |  |
| Configuration | Centraliser les logs de Windows 11 sur Graylog | |
| Configuration | rsyslog + Graylog (même serveur) | |
| Configuration | Optimisation des logs Windows vers Graylog | |
| Configuration | Filtrage & enrichissement avec Pipelines | |
| Configuration | Créer une alerte critique (niveau 1) | |
| Configuration | Dashboard personnalisé pour Windows | |
| Configuration | Connexions pare-feu entrantes/sortantes | |
| Configuration | Supervision brute force / SSH | |
| Configuration | Collecte des logs d’infra Linux complète | |
| Configuration | Audit des accès aux services critiques | |
| Configuration | Filtrage des journaux par Pipelines Graylog | |
| Optimisation | Réduction de la bande passante et du volume de logs | |

Graylog est une solution centralisée de gestion des logs, utilisée pour :
 Détection d’anomalies (intrusions, erreurs, comportements suspects)
- Surveillance des services, applications, systèmes
- Conformité réglementaire (RGPD, ISO 27001, PCI-DSS)
- Collecte multi-sources : Linux, Windows, équipements réseau…
- Analyse avancée via Elasticsearch
- Tableaux de bord dynamiques et personnalisables
- Alertes automatiques et filtrage via pipelines
- Archivage longue durée
| Composant | Fonction |
|---|---|
MongoDB |
Stocke les métadonnées et configurations |
Elasticsearch |
Indexe et interroge les données |
Graylog Server |
Collecte, traite et route les messages |
Interface Web |
Console d’administration intuitive et visuelle |
- Interface ergonomique & responsive
- Déploiement modulaire (test → production)
- Prise en main rapide pour les débutants
- Idéal pour les analystes SOC, admins sys, DevOps & formateurs
- Visualisation des journaux système
- Alertes en cas de crash, pic CPU/RAM
- Suivi des connexions SSH & brute force
- Analyse des flux réseau sortants/entrants
- Traçabilité des actions sur bases de données
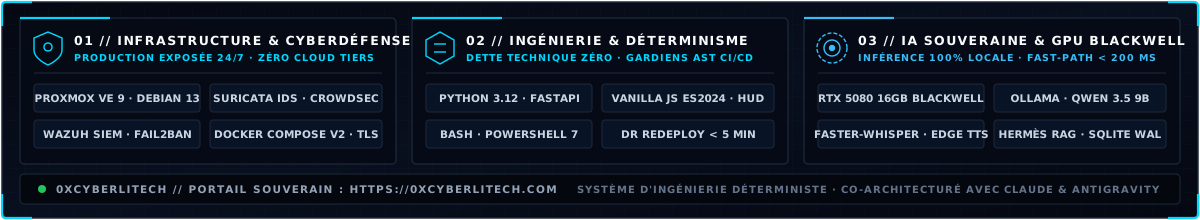

Architecturé & Forgé par Marc & Antigravity (Google DeepMind) · 0xcyberlitech.com · Architecture SOC Cockpit v5.5 · Architecture JARVIS Mark-VII · Blueprint Matériel RTX 5080